Public Research Records · Security & governance
NEC-Vorfall: Osaka Metropolitan University, etwa 170.000 Personen und Risiken gemeinsamer Cloudspeicher
Die Osaka Metropolitan University teilte am 13. November mit, dass aus einer von NEC verwalteten Cloud entwendete Informationen personenbezogene Daten von etwa 170.000 Menschen und sensible Daten von etwa 1.400 innerhalb dieser Gruppe umfassten. Wir vergleichen die sechste Mitteilung und ihre Anlagen mit NECs Bekanntmachung und trennen berichtete Auswirkungen von allgemeiner Risikoanalyse.
Berichterstattung: MBS NEWS
Japanischsprachiger Bericht. Zahlen und Wege beruhen auf der sechsten Universitätsmitteilung und ihren Anlagen. Auf YouTube öffnen
Das früher hier eingebettete Video von MBS NEWS war bei der Prüfung am 15. November 2026 privat. Der historische Verweis bleibt erhalten; in den strukturierten Daten wird es nicht länger als abspielbares Video ausgewiesen.
Kernaussagen aus den öffentlichen Quellen
- Wessen Daten und wie viele Personen sind betroffen?
- Die Mitteilung vom 13. November betrifft Informationen der Osaka Metropolitan University aus NECs Cloudspeicher zu etwa 170.000 Personen. Die Osaka University ist eine andere Universität mit einem anderen Berichtsgegenstand. [S1]
- Sind die etwa 1.400 Personen zusätzlich zu zählen?
- Sie sind in den 170.000 enthalten. Die sensiblen Kategorien dürfen wegen nicht ausgewiesener Überschneidungen nicht addiert werden. [S2]
- Ist ein Abfluss aus Universitätssystemen ebenfalls bestätigt?
- Laut sechster Mitteilung ist ein eindeutiger Abfluss personenbezogener Daten aus diesen Systemen bisher nicht festgestellt, lässt sich aber nicht ausschließen. [S1]
- Sind Auswirkungen auf einen bestimmten medizinischen KI-Dienst bestätigt?
- Die genannten Mitteilungen belegen weder Auswirkungen auf einen bestimmten medizinischen KI-Dienst noch gemeinsame Wartungswege oder Speicher. Verträge, Zugänge und Speicher sind für jeden Dienst gesondert zu prüfen. [S1] [S4] [S5]
Was Universität und NEC berichten
Ein genauer beschriebener Umfang
Nach Angaben der Universität übermittelte NEC am 12. November weitere Informationen. Namen, Kennungen, E-Mail-Adressen und Geburtsdaten betrafen etwa 170.000 Personen. Bei etwa 1.400 davon waren sensible Angaben wie Bankkontonummern, Gesundheitsdaten, Passbilder oder Passnummern enthalten. [S1]
Sensible Kategorien und ihre Zahlen
Anlage 1 nennt ungefähr 20 Personen bei Bankkontonummern, 200 bei Gesundheitsinformationen, 200 bei Passbildern und 1.000 bei Passnummern. Überschneidungen werden nicht angegeben. Die 1.400 sind in den 170.000 enthalten; aus der Addition der Kategorien darf keine neue Gesamtzahl entstehen. [S2]
Zugangsdaten und der Zugriff auf Universitätssysteme
Die Universität berichtet von unbefugten Zugriffen mit legitimen Zugangsdaten einschließlich Administratorkonten kurz nach dem Informationsdiebstahl bei einem externen Auftragnehmer und in NECs Cloud. Zugriffsweg und Zuordnung zum selben Angreifer sind die veröffentlichte Untersuchungseinschätzung der Universität. [S1]
Migrationsdaten aus dem Geschäftsjahr 2021 blieben gespeichert
Laut Universität stammte ein großer Teil der sensiblen Informationen aus einer Systemmigration im Geschäftsjahr 2021 und blieb nach Arbeitsabschluss in NECs Cloud gespeichert. Die Universität bewertet die lange Aufbewahrung und den Zugriff vieler Beteiligter als gravierende Probleme. [S1]
Ein Datenabfluss aus Universitätssystemen ist gesondert zu prüfen
Die sechste Mitteilung bestätigt bislang keinen eindeutigen Abfluss personenbezogener Daten aus den Universitätssystemen, schließt ihn aber nicht aus. Bestätigter Cloudabfluss und diese Möglichkeit sind getrennt zu betrachten. Frühere Angaben von rund 130.000 Datensätzen dürfen nicht zu den 170.000 Personen addiert werden. [S1]
Bezug zur KI-Notfallberatung von 2019
Die Saitama–NEC-Mitteilung von 2019 trennt medizinische Supervision und technische Bereitstellung. Die Vorfallsmitteilungen belegen keine gemeinsamen Auftragnehmer, Cloudspeicher, Zugangsdaten oder Beratungsdaten mit diesem Dienst. Sie begründen vorrangige Prüfungen von Fremdzugriffen und Aufbewahrung, aber keine Auswirkungen auf andere Dienste. [S5]
Ungefähre Zahlen nach sensibler Kategorie
Die 1.400 sind Teil der 170.000. Die folgenden Kategorien nicht addieren.
Karte der Informationswege und Beleglage
Knoten ziehen oder auswählen, um die Quelle zu öffnen. Linien zeigen berichtete Wege und die Einschätzung der Universität.
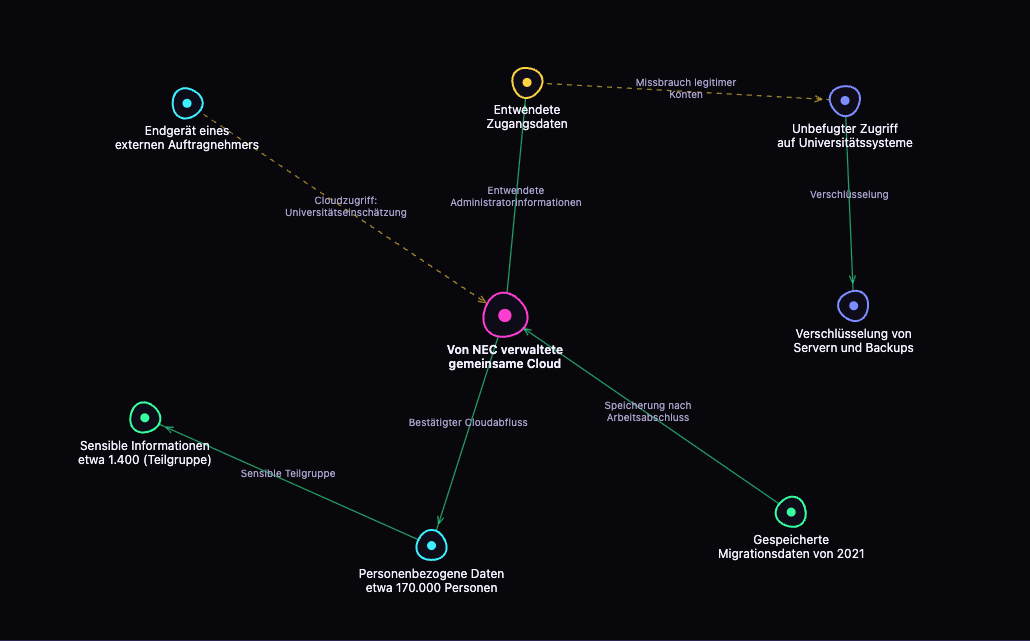
| Karte der Informationswege und Beleglage | Was Universität und NEC berichten | Quelle |
|---|---|---|
| Endgerät eines · externen Auftragnehmers → Von NEC verwaltete · gemeinsame Cloud | Cloudzugriff: Universitätseinschätzung | S3 |
| Von NEC verwaltete · gemeinsame Cloud → Entwendete · Zugangsdaten | Entwendete Administratorinformationen | S3 |
| Entwendete · Zugangsdaten → Unbefugter Zugriff · auf Universitätssysteme | Missbrauch legitimer Konten | S3 |
| Unbefugter Zugriff · auf Universitätssysteme → Verschlüsselung von · Servern und Backups | Verschlüsselung | S3 |
| Gespeicherte · Migrationsdaten von 2021 → Von NEC verwaltete · gemeinsame Cloud | Speicherung nach Arbeitsabschluss | S1 |
| Von NEC verwaltete · gemeinsame Cloud → Personenbezogene Daten · etwa 170.000 Personen | Bestätigter Cloudabfluss | S1 |
| Personenbezogene Daten · etwa 170.000 Personen → Sensible Informationen · etwa 1.400 (Teilgruppe) | Sensible Teilgruppe | S1 |
| Entwendete · Zugangsdaten → Administratorkonten | Einschließlich Administratorzugängen | S1 |
| Sensible Informationen · etwa 1.400 (Teilgruppe) → Bankkontonummern · Etwa 20 Personen | Ungefähre Kategorie | S2 |
| Sensible Informationen · etwa 1.400 (Teilgruppe) → Gesundheitsdaten · Etwa 200 Personen | Ungefähre Kategorie | S2 |
| Sensible Informationen · etwa 1.400 (Teilgruppe) → Passabbildungen · Etwa 200 Personen | Ungefähre Kategorie | S2 |
| Sensible Informationen · etwa 1.400 (Teilgruppe) → Passnummern · Etwa 1.000 Personen | Ungefähre Kategorie | S2 |
| Unbefugter Zugriff · auf Universitätssysteme → Datenabfluss aus Uni-Systemen · Nicht klar bestätigt | Abfluss unbestätigt | S1 |
| Von NEC verwaltete · gemeinsame Cloud → Speicherzugriff für · viele Beteiligte | Umfang gemeinsamer Zugriffe | S1 |
| Von NEC verwaltete · gemeinsame Cloud → 12. November · Zusätzlicher NEC-Bericht | Zusätzlicher Bericht | S1 |
| 12. November · Zusätzlicher NEC-Bericht → 13. November · Sechste Uni-Mitteilung | Als sechste Mitteilung veröffentlicht | S1 |
| Personenbezogene Daten · etwa 170.000 Personen → Ermittlung von Personen · und Datenarten läuft | Detailuntersuchung läuft | S1 |
Analyse: konkretere Fragen an das Informationsmanagement
Redaktionelle Analyse
Wartungsrechte und Zugangsdaten
Der berichtete Missbrauch legitimer Konten macht minimale Rechte, getrennte und widerrufbare Zugangsdaten, Protokolle und verwaltete Wartungsgeräte zu Prüfschwerpunkten. Ein Mangel eines konkreten Dienstes ist damit nicht festgestellt.
Aufbewahrung und Löschung nach Migrationen
Nach Arbeitsabschluss sind Restkopien, Freigaben, Fristen und Löschbelege zu prüfen. Vertragspflichten und Verantwortung erfordern die jeweiligen Unterlagen.
Trennung sensibler Daten und Folgenabschätzung
Gesundheits- und Passdaten machen Klassifizierung, projektbezogene Trennung, Zugriffsrechte, Betroffenenermittlung und Benachrichtigung zu konkreten Prüfpunkten.
Übertragung auf medizinische KI
Für jeden Dienst sind Auftragnehmer, Wartungszugänge, Speicher, Eingaben, Protokolle und Backups gesondert zu prüfen. Eine höhere KI-Fehlerrate oder klinische Gefahr lässt sich aus diesem Vorfall allein nicht messen.
Weitere Erkenntnisse sind von einer Ausbreitung zu trennen
Die Universität berichtet von laufenden NEC-Untersuchungen zu Personen und Informationsarten. Weitere Betroffene oder Datenarten können festgestellt werden; eine neue Ausbreitung auf andere Kunden oder Dienste ist damit nicht bestätigt.
Aussagebereich
Berichtete Tatsachen, Untersuchungseinschätzungen der Universität und unsere allgemeine Managementanalyse werden getrennt. Ein gemeinsamer Anbieter belegt allein keine gemeinsamen Zugriffswege oder Speicher zwischen Diensten.