Public Research Records · Security & governance
Incidente de NEC: Universidad Metropolitana de Osaka, unas 170.000 personas y riesgos de la nube compartida
El 13 de noviembre, la Universidad Metropolitana de Osaka informó de que la información filtrada desde una nube gestionada por NEC incluía datos personales de unas 170.000 personas y datos sensibles de unas 1.400 dentro de ese grupo. Contrastamos el sexto comunicado y sus anexos con el anuncio de NEC, separando el impacto comunicado del análisis general de riesgos.
Información relacionada: MBS NEWS
Reportaje en japonés. Las cifras y rutas se basan en el sexto comunicado y los anexos universitarios. Abrir en YouTube
El vídeo de MBS NEWS antes insertado aquí era privado al comprobarlo el 15 de noviembre de 2026. Se conserva la referencia histórica, pero deja de presentarse como un vídeo reproducible en los datos estructurados.
Puntos clave de las fuentes públicas
- ¿De quién son los datos y a cuántas personas afectan?
- El comunicado del 13 de noviembre trata de información de la Universidad Metropolitana de Osaka filtrada desde la nube de NEC, correspondiente a unas 170.000 personas. La Universidad de Osaka es otra institución y otro ámbito de información. [S1]
- ¿Las aproximadamente 1.400 personas son adicionales?
- Están incluidas en las 170.000. Las categorías sensibles no deben sumarse porque no se especifican solapamientos. [S2]
- ¿También está confirmada la filtración desde los sistemas universitarios?
- El sexto comunicado indica que no se ha establecido un hecho claro de filtración de datos personales desde esos sistemas, aunque no puede excluirse. [S1]
- ¿Se ha confirmado un impacto en un servicio concreto de IA médica?
- Los comunicados citados no acreditan un impacto en un servicio concreto de IA médica ni accesos de mantenimiento o almacenamiento compartidos. Hay que comprobar contratos, accesos y almacenamiento de cada servicio por separado. [S1] [S4] [S5]
Qué comunican la universidad y NEC
Un alcance comunicado más concreto
La universidad indica que NEC remitió información adicional el 12 de noviembre. Los nombres, identificadores, correos y fechas de nacimiento afectaban a unas 170.000 personas. Dentro del grupo, unas 1.400 tenían datos sensibles, como cuentas bancarias, información de salud, imágenes o números de pasaporte. [S1]
Categorías sensibles y lectura de las cifras
El anexo 1 indica aproximadamente 20 personas para cuentas bancarias, 200 para información de salud, 200 para imágenes de pasaporte y 1.000 para números de pasaporte. Son cifras aproximadas y no se especifican solapamientos. Las 1.400 personas están incluidas en las 170.000; las categorías no deben sumarse para crear otro total. [S2]
Credenciales y acceso a los sistemas universitarios
La universidad informa de accesos no autorizados con credenciales legítimas, incluidas cuentas de administrador, poco después de la sustracción de información de un terminal de un proveedor externo y de la nube de NEC. La ruta y la atribución al mismo atacante corresponden a la valoración investigadora publicada por la universidad. [S1]
Datos de migración del ejercicio 2021 que seguían almacenados
La universidad afirma que gran parte de los datos sensibles procedía de una migración del ejercicio 2021 y permanecía en la nube de NEC después de concluir el trabajo. Considera graves la conservación prolongada y el almacenamiento accesible a numerosos participantes. [S1]
La extracción desde sistemas universitarios sigue siendo otra cuestión
El sexto comunicado señala que no se ha confirmado un hecho claro de filtración de datos personales desde los sistemas universitarios, aunque no puede descartarse. La filtración confirmada de la nube se distingue de esa posibilidad. Las referencias anteriores a unos 130.000 registros no deben sumarse a las 170.000 personas. [S1]
Relación con la consulta de urgencias con IA de 2019
El anuncio de Saitama y NEC de 2019 distingue la supervisión médica y la provisión técnica. Los comunicados del incidente no acreditan proveedores, nube, credenciales o datos de consulta compartidos con ese servicio. Justifican priorizar la revisión de subcontratación y conservación, pero no demuestran daños en otro servicio. [S5]
Cifras aproximadas por categoría sensible
Las 1.400 personas forman parte de las 170.000. Las categorías siguientes no deben sumarse.
Mapa de rutas de información y estado de las pruebas
Arrastra o selecciona un nodo para consultar la fuente. Las líneas reflejan rutas comunicadas y la valoración universitaria.
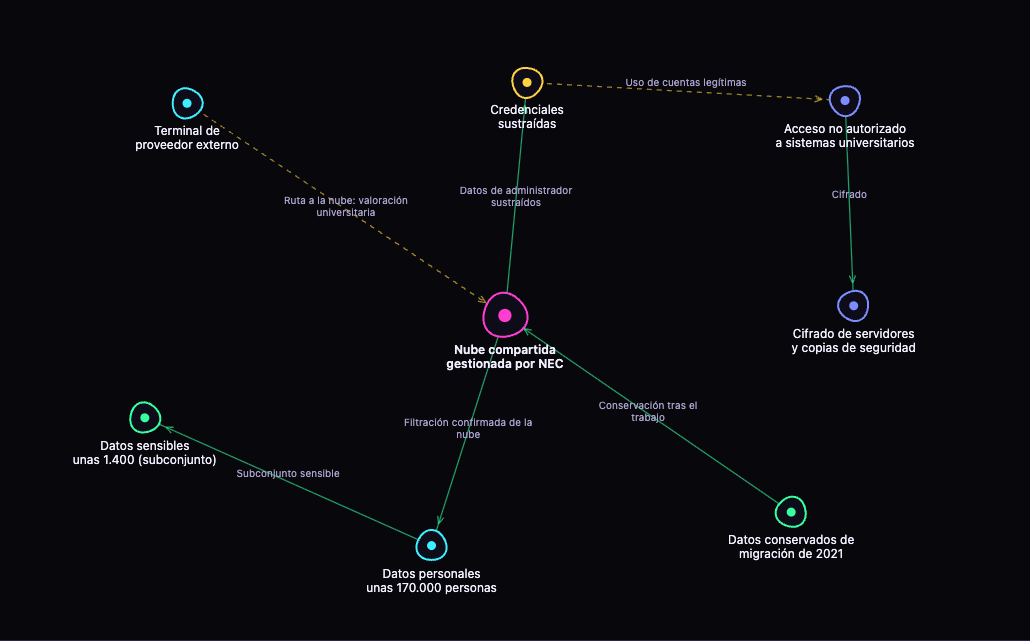
| Mapa de rutas de información y estado de las pruebas | Qué comunican la universidad y NEC | Fuente |
|---|---|---|
| Terminal de · proveedor externo → Nube compartida · gestionada por NEC | Ruta a la nube: valoración universitaria | S3 |
| Nube compartida · gestionada por NEC → Credenciales · sustraídas | Datos de administrador sustraídos | S3 |
| Credenciales · sustraídas → Acceso no autorizado · a sistemas universitarios | Uso de cuentas legítimas | S3 |
| Acceso no autorizado · a sistemas universitarios → Cifrado de servidores · y copias de seguridad | Cifrado | S3 |
| Datos conservados de · migración de 2021 → Nube compartida · gestionada por NEC | Conservación tras el trabajo | S1 |
| Nube compartida · gestionada por NEC → Datos personales · unas 170.000 personas | Filtración confirmada de la nube | S1 |
| Datos personales · unas 170.000 personas → Datos sensibles · unas 1.400 (subconjunto) | Subconjunto sensible | S1 |
| Credenciales · sustraídas → Cuentas de administrador | Incluye credenciales de administrador | S1 |
| Datos sensibles · unas 1.400 (subconjunto) → Cuentas bancarias · Unas 20 personas | Categoría aproximada | S2 |
| Datos sensibles · unas 1.400 (subconjunto) → Información de salud · Unas 200 personas | Categoría aproximada | S2 |
| Datos sensibles · unas 1.400 (subconjunto) → Imágenes de pasaporte · Unas 200 personas | Categoría aproximada | S2 |
| Datos sensibles · unas 1.400 (subconjunto) → Números de pasaporte · Unas 1.000 personas | Categoría aproximada | S2 |
| Acceso no autorizado · a sistemas universitarios → Extracción desde la universidad · Sin confirmación clara | Extracción no confirmada | S1 |
| Nube compartida · gestionada por NEC → Almacenamiento accesible · a muchas partes | Alcance del acceso compartido | S1 |
| Nube compartida · gestionada por NEC → 12 de noviembre · Informe adicional de NEC | Informe adicional | S1 |
| 12 de noviembre · Informe adicional de NEC → 13 de noviembre · Sexto aviso universitario | Publicado como sexto aviso | S1 |
| Datos personales · unas 170.000 personas → Continúa la identificación · de personas y categorías | Continúa la investigación detallada | S1 |
Análisis: cuestiones de gestión más concretas
Análisis editorial
Privilegios de mantenimiento y credenciales
El uso comunicado de cuentas legítimas hace prioritario revisar privilegios mínimos, separación y revocación de credenciales, registros y terminales de mantenimiento. No demuestra deficiencias de un servicio concreto.
Conservación y borrado tras la migración
Al terminar el trabajo, deben revisarse copias residuales, destinatarios, plazos y pruebas de borrado. Las obligaciones contractuales y responsabilidades requieren los documentos correspondientes.
Separación de datos sensibles e identificación del impacto
Los datos de salud y pasaportes hacen relevantes la clasificación, separación por proyecto, permisos, identificación de afectados y notificación.
Aplicación a la IA médica
Hay que comprobar proveedores, accesos, almacenamiento, entradas, registros y copias de cada servicio. Este incidente no permite medir un aumento de errores de IA ni del riesgo clínico.
Nuevos hallazgos y extensión del daño son cuestiones distintas
La universidad señala que NEC sigue investigando las personas y categorías de información. Pueden identificarse más afectados o categorías, pero eso no confirma que nuevos daños se estén extendiendo a otros clientes o servicios.
Alcance documental
Se separan hechos comunicados, valoraciones de la investigación universitaria y nuestro análisis general. Un proveedor común no acredita por sí solo rutas de acceso o infraestructura de almacenamiento compartidas entre servicios.