Public Research Records · Security & governance
NEC情報漏えい続報|大阪公立大・約17万人と共有クラウドのリスク
大阪公立大学は11月13日、NEC管理クラウドから漏えいした情報に約17万人分の個人情報が含まれ、その一部に約1,400人分の機密性の高い情報が含まれると公表しました。本稿は大学の第6報と別紙、NECの公表を対照し、確認された影響と一般的なリスク分析を分けます。
関連報道:MBS NEWS
日本語の報道動画です。人数・経路は大学の第6報・別紙を根拠に記載しています。 YouTubeで開く
過去に掲載したMBS NEWS映像。2026年11月15日の確認では非公開でした。映像の存在・参照先は記録として残し、現在再生できる動画としての構造化データ掲載は終了しました。
公表資料から分かる要点
- 漏えいしたのは誰の情報で、何人分ですか?
- 大阪公立大学が11月13日に公表したNEC管理クラウド由来の情報で、約17万人分です。大阪大学とは別の大学・公表対象です。 [S1]
- 機微情報約1,400人分は追加の人数ですか?
- 約17万人の内数です。機微情報の区分別概数も、重複が明示されていないため単純に合算しません。 [S2]
- 大学内システムからの流出も確定していますか?
- 大学の第6報は、大学情報システムからの個人情報流出について明確な事実は未確認とし、可能性は否定できないとしています。 [S1]
- 特定の医療AIサービスへの影響は確認されていますか?
- 今回参照した公表資料は、特定の医療AIサービスへの被害や、同じ保守経路・保存基盤を確認するものではありません。個別サービスについては契約・アクセス・保存先を別途確認する必要があります。 [S1] [S4] [S5]
大学とNECの公表で確認する
新たに具体化した影響範囲
大学によると、11月12日にNECから追加報告を受けました。氏名、ID、メールアドレス、生年月日等が約17万人分。その一部には銀行口座番号、健康関連情報、パスポート画像、旅券番号などが約1,400人分含まれていました。 [S1]
機微情報の内訳と人数の扱い
別紙1は、銀行口座番号を約20人分、健康関連情報を約200人分、パスポート画像を約200人分、旅券番号を約1,000人分と記載しています。各区分は概数で、区分間の重複は明示されていません。約1,400人は約17万人の内数であり、各区分を単純合算して別の被害人数を作りません。 [S2]
認証情報から大学システムへの侵入
大学は、外部委託先の端末やNEC管理クラウドから情報が窃取された直後に、管理者アカウントを含む正規の認証情報で大学システムへの不正アクセスがあったと説明しています。侵入経路と同一攻撃者の判断は、大学が公表した調査上の判断として扱います。 [S1]
2021年度の移行データが残っていた
大学は、機微情報の多くが2021年度のシステム移行時のデータで、作業終了後もNEC管理クラウドに保存されていたとの報告を受けたとしています。長期保管と、多くの関係者が利用する保管先に置かれていた点を、大学は重大な問題と評価しています。 [S1]
大学内システムからの流出は別の確認事項
第6報は、大学情報システムから個人情報が漏えいした明確な事実は現時点で確認できず、可能性は否定できないとしています。NEC管理クラウドで確認された漏えいと、大学内システムからの流出可能性を分けます。以前の約13万件等の記載を約17万人へ足すこともしません。 [S1]
2019年のAI救急相談との関係
2019年の埼玉県・NEC共同発表は、医学的監修と技術提供の役割を記録しています。今回の事故資料からは、そのサービスと同じ委託先、クラウド、認証情報、相談データが使われていたとは確認できません。委託先・保存期間の確認を優先する材料になりますが、別サービスへの被害を証明するものではありません。 [S5]
機微情報の区分別概数
約1,400人は約17万人の内数。以下の区分は単純合算しません。
情報経路と確認状態のMap
ノードをドラッグ・選択して出典を確認。線は大学公表上の経路・判断を示します。
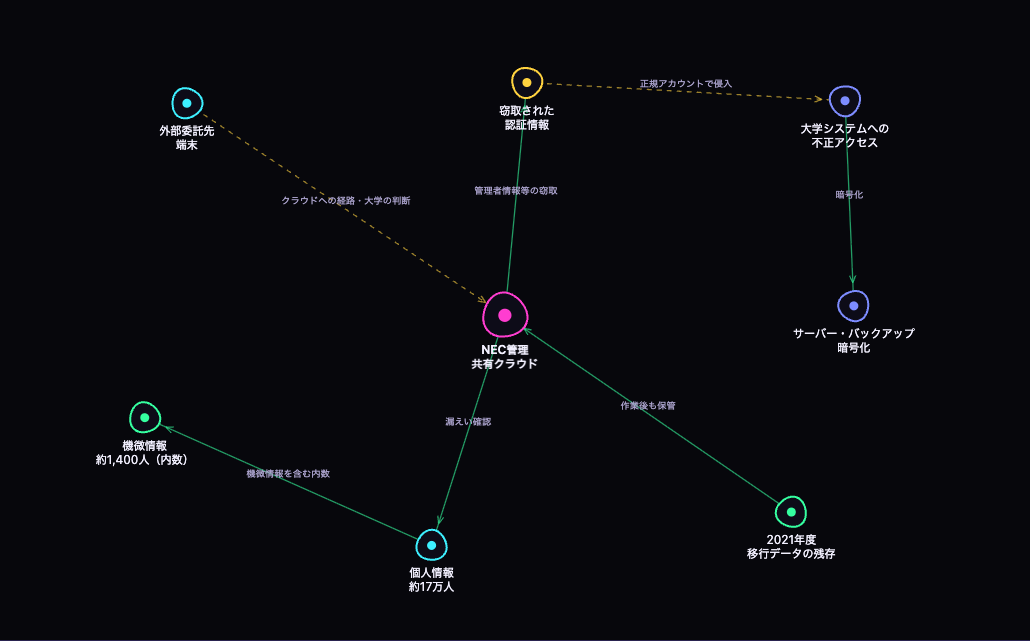
| 情報経路と確認状態のMap | 大学とNECの公表で確認する | 出典 |
|---|---|---|
| 外部委託先 · 端末 → NEC管理 · 共有クラウド | クラウドへの経路・大学の判断 | S3 |
| NEC管理 · 共有クラウド → 窃取された · 認証情報 | 管理者情報等の窃取 | S3 |
| 窃取された · 認証情報 → 大学システムへの · 不正アクセス | 正規アカウントで侵入 | S3 |
| 大学システムへの · 不正アクセス → サーバー・バックアップ · 暗号化 | 暗号化 | S3 |
| 2021年度 · 移行データの残存 → NEC管理 · 共有クラウド | 作業後も保管 | S1 |
| NEC管理 · 共有クラウド → 個人情報 · 約17万人 | 漏えい確認 | S1 |
| 個人情報 · 約17万人 → 機微情報 · 約1,400人(内数) | 機微情報を含む内数 | S1 |
| 窃取された · 認証情報 → 管理者アカウント | 管理者権限を含む | S1 |
| 機微情報 · 約1,400人(内数) → 銀行口座番号 · 約20人 | 内訳(概数) | S2 |
| 機微情報 · 約1,400人(内数) → 健康関連情報 · 約200人 | 内訳(概数) | S2 |
| 機微情報 · 約1,400人(内数) → パスポート画像 · 約200人 | 内訳(概数) | S2 |
| 機微情報 · 約1,400人(内数) → 旅券番号 · 約1,000人 | 内訳(概数) | S2 |
| 大学システムへの · 不正アクセス → 大学内の情報流出 · 明確な事実は未確認 | 流出は未確定 | S1 |
| NEC管理 · 共有クラウド → 多数の関係者が · 利用する保管先 | 共有先の範囲 | S1 |
| NEC管理 · 共有クラウド → 11月12日 · NEC追加報告 | 追加報告 | S1 |
| 11月12日 · NEC追加報告 → 11月13日 · 大学第6報 | 第6報として公表 | S1 |
| 個人情報 · 約17万人 → 対象者・項目の · 特定調査を継続 | 詳細調査を継続 | S1 |
分析:確認すべき管理は具体化した
編集上の分析
保守権限と認証情報
正規アカウントが侵入に使われたという公表から、権限の最小化、認証情報の分離、失効、監査ログ、保守端末の管理を確認する優先度が高まります。個別サービスの実装が不十分だったと認定するものではありません。
移行後データの保管と削除
移行完了を運用上の区切りにし、残存コピー、共有先、保存期限、削除の証跡を確認する必要があります。契約上の義務や責任の認定には個別資料が必要です。
機微情報の分離と影響特定
健康関連情報や旅券情報の混在は、情報分類、案件ごとの保管分離、アクセス範囲、対象者の特定と通知を具体的に確認すべき理由になります。
医療AIへ適用する際の境界
サービスごとに契約先、保守経路、保存場所、入力・ログ・バックアップの取扱いを調べるのが次の課題です。AIの回答精度や臨床的な危険度の上昇は、この事案だけでは評価できません。
追加判明と被害拡大は別の話
大学は、NECで対象者・情報種別の詳細調査が続いていると説明しています。追加の対象や情報項目が判明する可能性は残りますが、他の顧客や別サービスへ新たに被害が広がっていることを示すものではありません。
確認範囲
確認済みの事象、大学の調査上の判断、当サイトの一般的な管理上の分析を分けています。同じ企業が関与するというだけでは、別のサービスが同一の接続経路・保存基盤を共有していたとは判断できません。