Public Research Records · Security & governance
Incident NEC : Université métropolitaine d’Osaka, environ 170 000 personnes et risques du cloud partagé
Le 13 novembre, l’Université métropolitaine d’Osaka a annoncé que les informations divulguées depuis un cloud géré par NEC comprenaient les données personnelles d’environ 170 000 personnes, dont des données sensibles concernant environ 1 400 personnes. Nous rapprochons le sixième communiqué et ses annexes de l’annonce de NEC, en séparant les conséquences rapportées de l’analyse générale des risques.
Reportage associé : MBS NEWS
Reportage en japonais. Les chiffres et parcours reposent sur le sixième communiqué universitaire et ses annexes. Ouvrir sur YouTube
La vidéo de MBS NEWS auparavant intégrée ici était privée lors du contrôle du 15 novembre 2026. Sa référence historique est conservée, mais elle n’est plus présentée comme une vidéo lisible dans les données structurées.
Points clés des sources publiques
- À qui appartiennent les informations et combien de personnes sont concernées ?
- Le communiqué du 13 novembre concerne des informations de l’Université métropolitaine d’Osaka provenant du cloud de NEC, pour environ 170 000 personnes. L’Université d’Osaka est un autre établissement et un autre périmètre de publication. [S1]
- Les quelque 1 400 personnes s’ajoutent-elles aux 170 000 ?
- Elles sont incluses dans les 170 000. Les catégories sensibles ne doivent pas être additionnées, leurs chevauchements n’étant pas précisés. [S2]
- La fuite depuis les systèmes universitaires est-elle aussi confirmée ?
- Le sixième communiqué indique qu’aucun fait clair de fuite de données personnelles depuis ces systèmes n’a encore été établi, sans pouvoir l’exclure. [S1]
- Un impact sur un service précis d’IA médicale est-il confirmé ?
- Les communiqués cités ne démontrent ni impact sur un service précis d’IA médicale ni maintenance ou stockage communs. Contrats, accès et stockage doivent être vérifiés séparément pour chaque service. [S1] [S4] [S5]
Ce que publient l’université et NEC
Un périmètre désormais plus précis
Selon l’université, NEC a transmis un rapport complémentaire le 12 novembre. Noms, identifiants, courriels et dates de naissance concernent environ 170 000 personnes. Pour environ 1 400 d’entre elles, des données sensibles comprennent comptes bancaires, informations de santé, images ou numéros de passeport. [S1]
Catégories sensibles et lecture des chiffres
L’annexe 1 indique environ 20 personnes pour les comptes bancaires, 200 pour la santé, 200 pour les images de passeport et 1 000 pour les numéros de passeport. Les chevauchements ne sont pas précisés. Les 1 400 font partie des 170 000 ; additionner les catégories ne permet pas de produire un nouveau total. [S2]
Identifiants et accès aux systèmes universitaires
L’université rapporte un accès non autorisé utilisant des identifiants légitimes, dont des comptes administrateurs, peu après le vol d’informations sur un terminal de prestataire externe et dans le cloud de NEC. Le parcours et l’attribution au même attaquant relèvent de l’appréciation d’enquête publiée par l’université. [S1]
Des données de migration de l’exercice 2021 encore conservées
L’université indique qu’une grande partie des données sensibles provenait d’une migration de l’exercice 2021 et restait dans le cloud de NEC après la fin des travaux. Elle qualifie de problèmes graves la conservation prolongée et le stockage accessible à de nombreux intervenants. [S1]
L’exfiltration depuis les systèmes universitaires reste une question distincte
Le sixième communiqué ne confirme pas de fait clair de fuite de données personnelles depuis les systèmes universitaires, sans pouvoir l’exclure. La fuite confirmée du cloud s’en distingue. Les anciennes mentions d’environ 130 000 enregistrements ne doivent pas être ajoutées aux 170 000 personnes. [S1]
Lien avec la consultation d’urgence par IA de 2019
Le communiqué Saitama–NEC de 2019 distingue supervision médicale et fourniture technique. Les annonces de l’incident n’établissent pas de prestataires, cloud, identifiants ou données de consultation communs avec ce service. Elles justifient de prioriser les vérifications de sous-traitance et de conservation, sans démontrer un impact sur un autre service. [S5]
Chiffres approximatifs par catégorie sensible
Les 1 400 sont inclus dans les 170 000. Ne pas additionner les catégories ci-dessous.
Carte des parcours d’information et des éléments établis
Déplacer ou sélectionner un nœud pour voir sa source. Les lignes suivent les parcours rapportés et l’analyse de l’université.
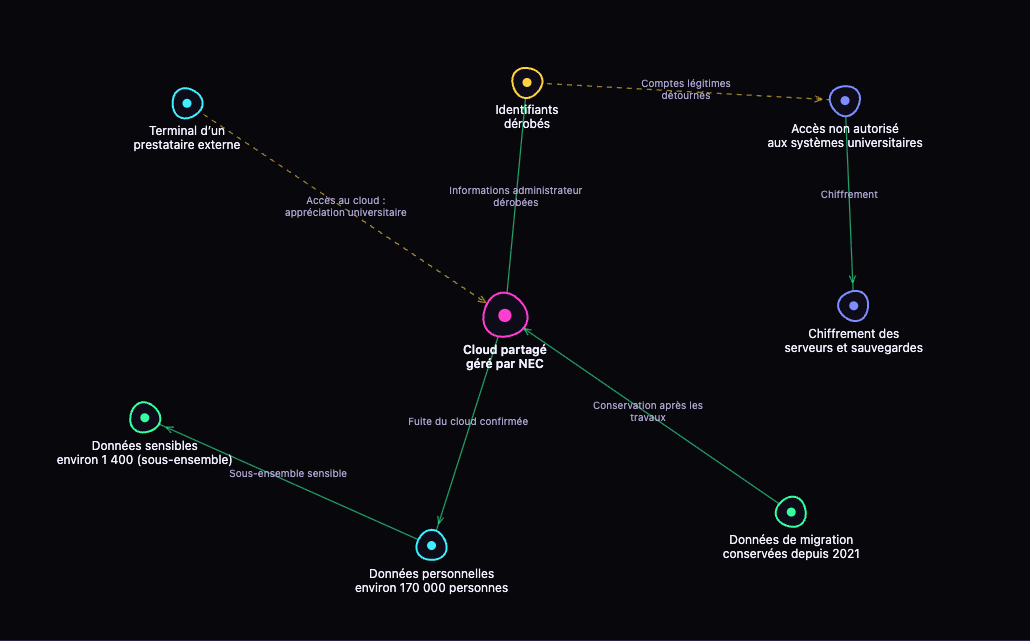
| Carte des parcours d’information et des éléments établis | Ce que publient l’université et NEC | Source |
|---|---|---|
| Terminal d’un · prestataire externe → Cloud partagé · géré par NEC | Accès au cloud : appréciation universitaire | S3 |
| Cloud partagé · géré par NEC → Identifiants · dérobés | Informations administrateur dérobées | S3 |
| Identifiants · dérobés → Accès non autorisé · aux systèmes universitaires | Comptes légitimes détournés | S3 |
| Accès non autorisé · aux systèmes universitaires → Chiffrement des · serveurs et sauvegardes | Chiffrement | S3 |
| Données de migration · conservées depuis 2021 → Cloud partagé · géré par NEC | Conservation après les travaux | S1 |
| Cloud partagé · géré par NEC → Données personnelles · environ 170 000 personnes | Fuite du cloud confirmée | S1 |
| Données personnelles · environ 170 000 personnes → Données sensibles · environ 1 400 (sous-ensemble) | Sous-ensemble sensible | S1 |
| Identifiants · dérobés → Comptes administrateur | Identifiants administrateur inclus | S1 |
| Données sensibles · environ 1 400 (sous-ensemble) → Comptes bancaires · Environ 20 personnes | Catégorie approximative | S2 |
| Données sensibles · environ 1 400 (sous-ensemble) → Informations de santé · Environ 200 personnes | Catégorie approximative | S2 |
| Données sensibles · environ 1 400 (sous-ensemble) → Images de passeport · Environ 200 personnes | Catégorie approximative | S2 |
| Données sensibles · environ 1 400 (sous-ensemble) → Numéros de passeport · Environ 1 000 personnes | Catégorie approximative | S2 |
| Accès non autorisé · aux systèmes universitaires → Exfiltration des systèmes universitaires · Pas clairement confirmée | Exfiltration non confirmée | S1 |
| Cloud partagé · géré par NEC → Stockage accessible · à de nombreux intervenants | Étendue des accès partagés | S1 |
| Cloud partagé · géré par NEC → 12 novembre · Rapport complémentaire NEC | Rapport complémentaire | S1 |
| 12 novembre · Rapport complémentaire NEC → 13 novembre · Sixième communiqué universitaire | Publication du sixième communiqué | S1 |
| Données personnelles · environ 170 000 personnes → Identification des personnes · et catégories en cours | Enquête détaillée en cours | S1 |
Analyse : des questions de gestion plus concrètes
Analyse éditoriale
Privilèges de maintenance et identifiants
Le détournement rapporté de comptes légitimes rend prioritaires le moindre privilège, la séparation et la révocation des identifiants, les journaux d’audit et les terminaux de maintenance gérés. Il ne prouve pas une défaillance d’un service précis.
Conservation et suppression après migration
À la fin des travaux, vérifier copies résiduelles, partages, délais et preuves de suppression. Les obligations contractuelles et responsabilités nécessitent les documents propres à chaque cas.
Séparation des données sensibles et évaluation de l’impact
Les données de santé et de passeport rendent concrètes les vérifications de classification, séparation par projet, permissions, identification et notification des personnes concernées.
Application à l’IA médicale
Vérifier prestataires, accès de maintenance, stockage, saisies, journaux et sauvegardes pour chaque service. Cet incident ne permet pas à lui seul de mesurer une hausse des erreurs d’IA ou du danger clinique.
De nouveaux constats ne signifient pas une nouvelle propagation
L’université indique que NEC poursuit l’identification des personnes et catégories d’information. D’autres personnes ou catégories peuvent être identifiées ; cela ne confirme pas une nouvelle propagation des dommages à d’autres clients ou services.
Portée des éléments disponibles
Les faits rapportés, appréciations de l’enquête universitaire et analyses générales de gestion sont distingués. Un fournisseur commun ne démontre pas à lui seul des parcours d’accès ou des infrastructures de stockage communs entre services.