Public Research Records · Security & governance
Incident NEC: Osaka Metropolitan University, približne 170 000 osôb a riziká zdieľaného cloudu
Osaka Metropolitan University 13. novembra oznámila, že údaje uniknuté z cloudu spravovaného NEC zahŕňali osobné údaje približne 170 000 osôb, z toho citlivé údaje asi 1 400 osôb. Porovnávame šieste oznámenie a prílohy s vyjadrením NEC a odlišujeme oznámený dosah od všeobecnej analýzy rizík.
Súvisiaca reportáž: MBS NEWS
Reportáž v japončine. Počty a trasy vychádzajú zo šiesteho oznámenia univerzity a príloh. Otvoriť na YouTube
Predtým vložené video MBS NEWS bolo pri kontrole 15. novembra 2026 súkromné. Historický odkaz zostáva zachovaný; štruktúrované údaje ho už neoznačujú ako prehrateľné video.
Kľúčové zistenia z verejných zdrojov
- Čie údaje unikli a koľkých osôb sa týkajú?
- Oznámenie z 13. novembra sa týka údajov Osaka Metropolitan University z cloudu NEC, približne o 170 000 osobách. Osaka University je iná univerzita s iným predmetom oznámenia. [S1]
- Pripočítava sa približne 1 400 osôb k celkovému počtu?
- Sú zahrnuté v 170 000 osobách. Citlivé kategórie sa nemajú sčítavať, pretože ich prekrývanie nie je uvedené. [S2]
- Je potvrdený aj únik z univerzitných systémov?
- Šieste oznámenie uvádza, že jasný fakt úniku osobných údajov z týchto systémov zatiaľ nebol preukázaný, hoci ho nemožno vylúčiť. [S1]
- Je potvrdený dosah na konkrétnu službu medicínskej AI?
- Citované oznámenia nedokladajú dosah na konkrétnu službu medicínskej AI ani spoločnú údržbu či úložiská. Zmluvy, prístupy a ukladanie treba preveriť pri každej službe osobitne. [S1] [S4] [S5]
Čo uvádzajú univerzita a NEC
Konkrétnejšie vymedzenie dosahu
Univerzita uvádza, že NEC poskytla doplňujúcu správu 12. novembra. Mená, identifikátory, e-mailové adresy a dátumy narodenia sa týkali asi 170 000 osôb. Približne 1 400 z nich malo v údajoch citlivé informácie, napríklad bankové účty, zdravotné údaje, obrázky pasov alebo čísla pasov. [S1]
Citlivé kategórie a interpretácia počtov
Príloha 1 uvádza približne 20 osôb pri bankových účtoch, 200 pri zdravotných údajoch, 200 pri obrázkoch pasov a 1 000 pri číslach pasov. Prekrývanie kategórií nie je určené. Podskupina 1 400 osôb je zahrnutá v 170 000; kategórie nemožno sčítať a vytvoriť nový celkový počet. [S2]
Prihlasovacie údaje a prístup k univerzitným systémom
Univerzita opisuje neoprávnený prístup s legitímnymi prihlasovacími údajmi vrátane správcovských účtov krátko po odcudzení informácií zo zariadenia externého dodávateľa a cloudu NEC. Trasa aj priradenie rovnakému útočníkovi sú zverejneným vyšetrovacím záverom univerzity. [S1]
Migračné údaje z fiškálneho roka 2021 zostali uložené
Podľa univerzity veľká časť citlivých údajov pochádzala z migrácie v roku 2021 a zostala v cloude NEC po skončení práce. Univerzita označuje dlhé uchovávanie a dostupnosť pre mnohých účastníkov za závažné problémy. [S1]
Únik z univerzitných systémov je samostatná otázka
Šieste oznámenie zatiaľ nepotvrdzuje jasný fakt úniku osobných údajov z univerzitných systémov, no nevylučuje ho. Potvrdený únik z cloudu od tejto možnosti odlišujeme. Staršie údaje o približne 130 000 záznamoch sa nesmú pripočítať k 170 000 osobám. [S1]
Súvislosť s urgentnými konzultáciami s AI z roku 2019
Oznámenie Saitamy a NEC z roku 2019 odlišuje medicínsky dohľad od technickej dodávky. Oznámenia incidentu nedokladajú spoločných dodávateľov, cloud, prihlasovacie ani konzultačné údaje s touto službou. Odôvodňujú preverenie dodávateľov a uchovávania, nie záver o dosahu na inú službu. [S5]
Približné počty podľa citlivej kategórie
Podskupina 1 400 osôb patrí do 170 000. Nasledujúce kategórie nesčítavať.
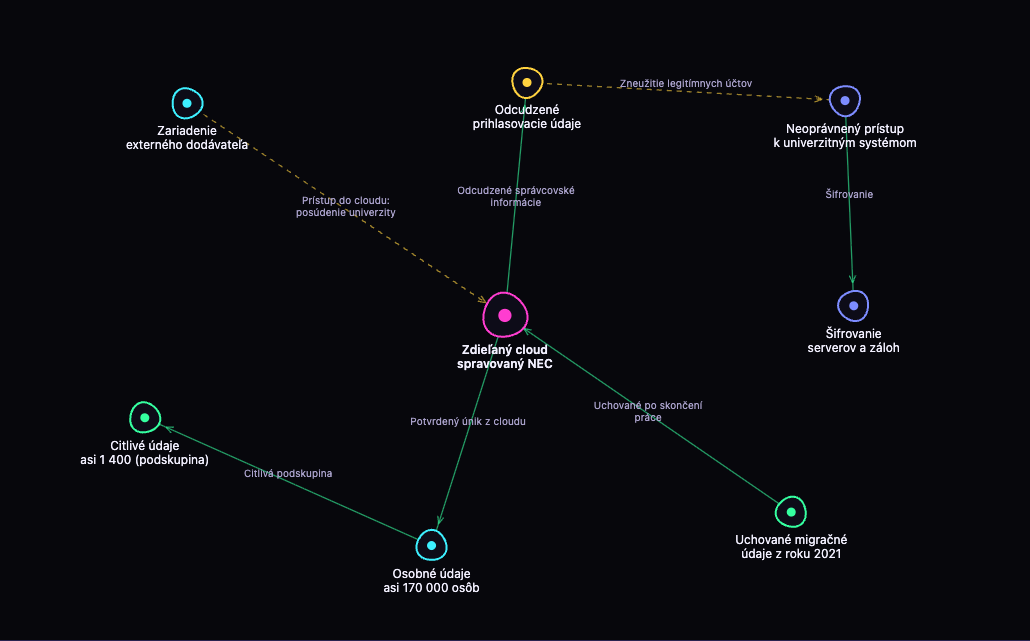
Mapa informačných trás a stavu podkladov
Uzol presuňte alebo vyberte a zobrazte zdroj. Čiary vyjadrujú oznámené trasy a posúdenie univerzity.
| Mapa informačných trás a stavu podkladov | Čo uvádzajú univerzita a NEC | Zdroj |
|---|---|---|
| Zariadenie · externého dodávateľa → Zdieľaný cloud · spravovaný NEC | Prístup do cloudu: posúdenie univerzity | S3 |
| Zdieľaný cloud · spravovaný NEC → Odcudzené · prihlasovacie údaje | Odcudzené správcovské informácie | S3 |
| Odcudzené · prihlasovacie údaje → Neoprávnený prístup · k univerzitným systémom | Zneužitie legitímnych účtov | S3 |
| Neoprávnený prístup · k univerzitným systémom → Šifrovanie · serverov a záloh | Šifrovanie | S3 |
| Uchované migračné · údaje z roku 2021 → Zdieľaný cloud · spravovaný NEC | Uchované po skončení práce | S1 |
| Zdieľaný cloud · spravovaný NEC → Osobné údaje · asi 170 000 osôb | Potvrdený únik z cloudu | S1 |
| Osobné údaje · asi 170 000 osôb → Citlivé údaje · asi 1 400 (podskupina) | Citlivá podskupina | S1 |
| Odcudzené · prihlasovacie údaje → Správcovské účty | Vrátane správcovských prístupov | S1 |
| Citlivé údaje · asi 1 400 (podskupina) → Bankové účty · Asi 20 osôb | Približná kategória | S2 |
| Citlivé údaje · asi 1 400 (podskupina) → Zdravotné údaje · Asi 200 osôb | Približná kategória | S2 |
| Citlivé údaje · asi 1 400 (podskupina) → Obrázky pasov · Asi 200 osôb | Približná kategória | S2 |
| Citlivé údaje · asi 1 400 (podskupina) → Čísla pasov · Asi 1 000 osôb | Približná kategória | S2 |
| Neoprávnený prístup · k univerzitným systémom → Únik z univerzitných systémov · Jasne nepotvrdený | Únik nepotvrdený | S1 |
| Zdieľaný cloud · spravovaný NEC → Úložisko prístupné · mnohým účastníkom | Rozsah zdieľaného prístupu | S1 |
| Zdieľaný cloud · spravovaný NEC → 12. november · Doplňujúca správa NEC | Doplňujúca správa | S1 |
| 12. november · Doplňujúca správa NEC → 13. november · Šieste oznámenie univerzity | Zverejnené šieste oznámenie | S1 |
| Osobné údaje · asi 170 000 osôb → Identifikácia osôb · a kategórií pokračuje | Podrobné vyšetrovanie pokračuje | S1 |
Analýza: konkrétnejšie otázky správy informácií
Redakčná analýza
Oprávnenia údržby a prihlasovacie údaje
Oznámené zneužitie legitímnych účtov zvyšuje prioritu kontroly minimálnych oprávnení, oddelenia a rušenia prístupov, auditných záznamov a spravovaných zariadení údržby. Nedokazuje nedostatok konkrétnej služby.
Uchovávanie a mazanie po migrácii
Po skončení práce preveriť zvyšné kópie, zdieľanie, lehoty a dôkazy o vymazaní. Zmluvné povinnosti a zodpovednosť vyžadujú príslušné podklady.
Oddelenie citlivých údajov a určenie dosahu
Zdravotné a pasové údaje konkretizujú potrebu preveriť klasifikáciu, oddelenie projektov, rozsah prístupu, určenie dotknutých osôb a oznamovanie.
Uplatnenie pri medicínskej AI
Pri každej službe preveriť dodávateľov, prístup údržby, úložiská, vstupy, záznamy a zálohy. Tento incident sám neumožňuje zmerať zvýšenie chybovosti AI ani klinického nebezpečenstva.
Ďalšie zistenia sa líšia od ďalšieho šírenia
Univerzita uvádza, že NEC naďalej preveruje dotknuté osoby a druhy údajov. Môžu sa identifikovať ďalšie osoby či údaje; nejde o potvrdenie nového šírenia škôd na ďalších zákazníkov alebo služby.
Rozsah podkladov
Odlišujeme oznámené skutočnosti, posúdenie univerzitného vyšetrovania a všeobecnú analýzu správy informácií. Spoločný dodávateľ sám nedokazuje spoločné prístupové trasy alebo úložiská služieb.